
从弱密钥到退场:一个CA事件的完整生命周期
上次我们报道了 eMudhra 弱密钥事件本身:8张中间 CA 私钥因随机性不足可被推算,主流浏览器在数小时内完成封禁。
但是这个事件没有就此结束,而是进入了一个更值得观察的阶段:CA 宣布退出业务,云平台给出硬期限,编程语言社区发布紧急复盘。一个 CA 事件的完整生命周期,第一次如此完整地展现在行业面前。
第一波:CA 退场
10月22日,eMudhra 董事会决议,自愿退出全球 SSL/TLS 证书业务。公告给出的理由是数据主权与合规要求推高了业务复杂度与成本,而该业务仅占公司总营收约1%。
退场安排相对有序:通过合作伙伴向受影响客户免费提供由 Sectigo 签发的替换证书,G1 RSA 根继续服务至过渡完成。Chrome 则于10月27日如期移除 emSign ECC Root CA - G3 根,此后 Chrome 不再信任链到该根的证书;四家根计划的步调并不一致,Mozilla 除移除 G3 外,还应 eMudhra 的过渡计划主动停用了另一根。
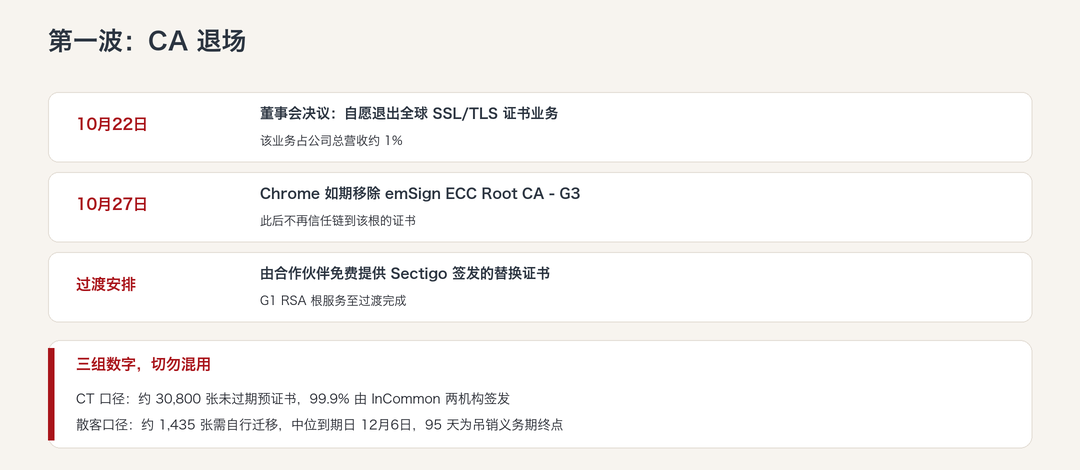
需要特别提醒的是迁移窗口的数字口径。媒体报道中出现过三组不同的数字,切勿混用:Chrome 根计划基于 CT 日志统计,该根层级下约有30,800张未过期预证书,其中99.9%由 InCommon 的两个机构签发;而真正需要自行迁移的散客证书约1,435张,到期曲线为10月下旬131张、11月467张、12月501张、2027年1月336张,中位到期日为12月6日,最后一张在2027年1月25日。从退出公告算起是95天,这也是 eMudhra 承诺维持吊销基础设施的义务期终点,可以视为客户迁移的合理窗口。
第二波:平台连锁响应
CA 根证书的移除,触发了下游平台的一连串动作。
AWS 在10月24日发布安全公告,要求客户在10月28日前替换链到三个根(含 emSign G3 与 AAA Certificate Services)的证书,涉及 CloudFront、负载均衡与 API Gateway 等服务。Oracle 就同一事件先后发布了两份公告:10月21日的 CVE-2026-91403 处理中间证书,10月24日的 CVE-2026-114820 进一步移除相关根证书,且评级高达9.1。这里有个容易被漏掉的提醒:同一批缺陷被拆成两份公告发布,只看其中一份,可能漏掉另一半动作。
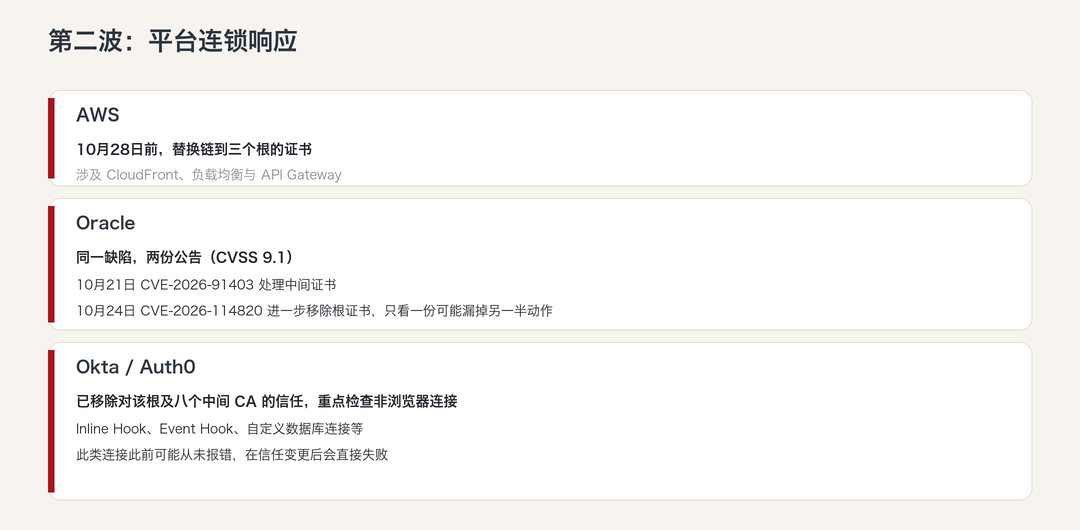
Okta 与 Auth0 的提醒则指向一个更隐蔽的角落:它们已移除对该根及八个中间 CA 的信任,并请客户重点检查非浏览器连接,包括 Inline Hook、Event Hook、自定义数据库连接等。这类连接此前可能从未报错,但在信任变更后会直接失败。
第三波:软件生态补救
Go 安全团队于10月26日发布复盘,首次启用了 URGENT 紧急发布流程。复盘中有一个时间线值得注意:Mozilla 在10月17日已将八张中间证书加入 OneCRL,但 Go 团队直到10月19日才由一名独立研究者告知,随后才启动紧急修复。
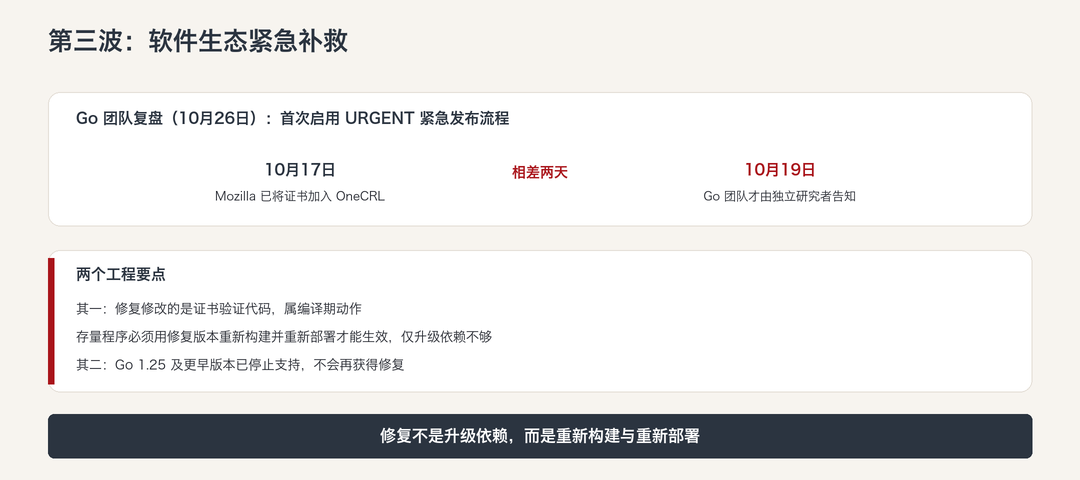
工程层面的两个要点,对所有开发团队都有参考价值。其一,该修复修改的是 Go 的证书验证代码,属于编译期动作,存量程序必须用修复版本重新构建并重新部署才能生效,仅升级依赖库是不够的。其二,受影响密钥弱到研究者可以在微秒级恢复私钥,而 Go 1.25 及更早版本已停止支持、不会再获得修复,仍在使用旧版本构建的存量系统,需要自行评估与替换。
生态动态速览
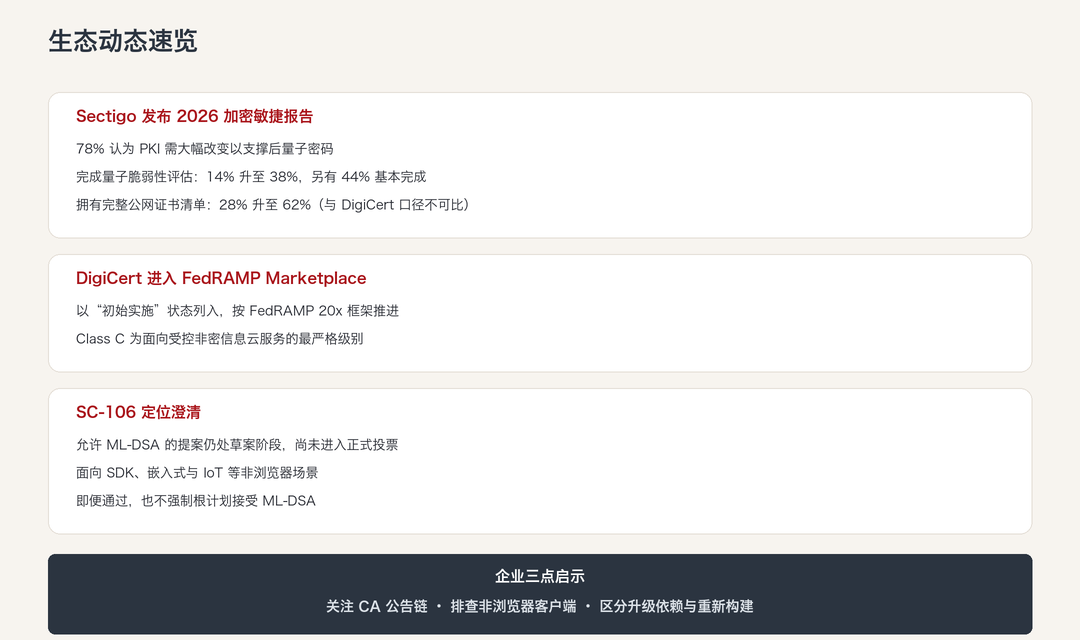
Sectigo 发布2026加密敏捷报告:对500位 IT 与安全决策者的调研显示,78%认为现有 PKI 需要大幅改变以支撑后量子密码;已完成量子脆弱性评估的组织占比从14%升至38%,另有44%称基本完成;83%已为量子就绪分配预算。短有效期方面,拥有完整公网证书清单的组织占比从28%升至62%。需要说明的是,该调研与此前 DigiCert/Omdia 的"34%"出自不同机构、不同问法,两组数字不宜直接比较。
DigiCert 进入 FedRAMP Marketplace:10月20日宣布以"初始实施"状态列入,成为所在领域首家按现代化 FedRAMP 20x 框架 pursuing Class C 认证的公司,这是面向处理受控非密信息的云服务的最严格认证级别。
SC-106 的定位澄清:允许 ML-DSA 后量子签名的提案 SC-106,目前仍处于 GitHub 草案阶段,尚未进入正式投票。更值得注意的是其定位:提案面向的是 SDK 客户端、嵌入式与 IoT 系统、企业中间件等非浏览器场景,并明确即便通过,也不强制任何根计划接受 ML-DSA。此前"后量子证书即将进入公网信任体系"的预期,需要据此修正。
▼
一个 CA 事件的完整生命周期,在这两周里被完整地展示了一遍:先是弱密钥暴露,然后是浏览器封禁,接着是 CA 退场、平台连锁响应,最后是软件生态的紧急补救。波及范围远远超出了"把受影响的证书换掉"这件事本身:非浏览器连接、编译期依赖、根移除的连带效应,处处都是容易被忽略的盲区。
对企业用户的启示同样清晰:关注 CA 公告时,不能只盯 CA 本身,云平台与软件社区的连锁公告同样要看;排查影响时,非浏览器的 TLS 客户端需要单独过一遍;修复存量系统时,要区分升级依赖与重新构建的区别。天威诚信会继续跟踪这一事件及后续的行业调整,也提醒近期有证书迁移或更换计划的企业,将根信任变更纳入迁移方案一并评估。