
SM9消息格式标准实施,密码应用标识12月上:国密"三件套"补齐
上周我们解读了SM2消息格式的新国标。其实在同一批发布的标准里,还有一份"兄弟"文件也已经在11月1日同步实施,即 GB/T 47471-2026《网络安全技术 SM9密码算法加密签名消息格式》。再过一个月,也就是12月1日,GB/T 33560-2026《网络安全技术 密码应用标识》也将实施。
三份标准放在一起看,一个说法就成立了。国密的"三件套",算法、格式、标识正在补齐。
一、SM9是什么,跟SM2是什么关系
SM2是基于证书的公钥密码算法,使用者需要先申请一张数字证书,把身份和公钥绑定在一起。SM9走的是另一条路线,叫标识密码(IBC),不需要提前分发证书,手机号、邮箱、设备编号这些标识本身就可以当作公钥来用。
两种算法是并存的关系,不是替代关系。SM2适合大多数需要证书体系的场景,比如HTTPS、电子签章;SM9的优势则在另外一些场景,比如海量设备的物联网环境(给每台设备都发证书成本太高,标识即公钥就省掉了这个环节)、数据交易与区块链应用,以及邮件加密这类"只知道对方邮箱就要加密"的场景。
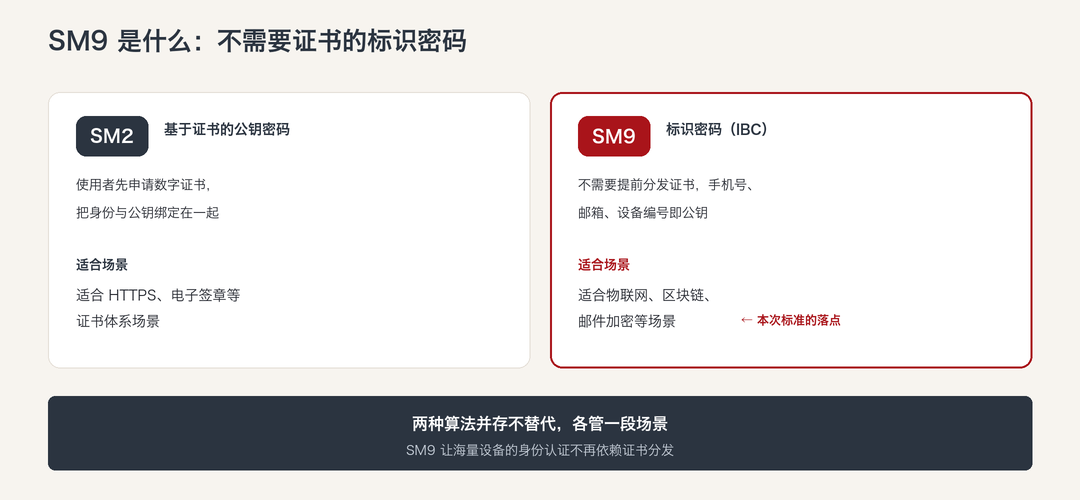
在国家密码管理部门的体系里,SM9有自己的算法标准(GB/T 38635 系列)和使用规范(GB/T 41389-2022),是一套完整的技术分支。
二、SM9解决什么问题?
GB/T 47471-2026 的定位,与上周讲的SM2消息格式标准完全一致,管的就是 SM9算法运算的结果要如何封装、如何标识、接收方怎么解析。两份标准同日发布(4月30日)、同日实施(11月1日),归口单位同为全国网络安全标准化技术委员会。
原因也不难理解。SM2遇到的"A 厂商签名报文、B 厂商验不过"的互通问题,SM9 同样存在。过去SM9的消息封装靠厂商各自实现,跨系统对接同样要靠联调硬磨。格式标准实施之后,SM9报文有了统一的封装与解析依据,做标识密码应用的企业,跨系统对接从此有标准可依。
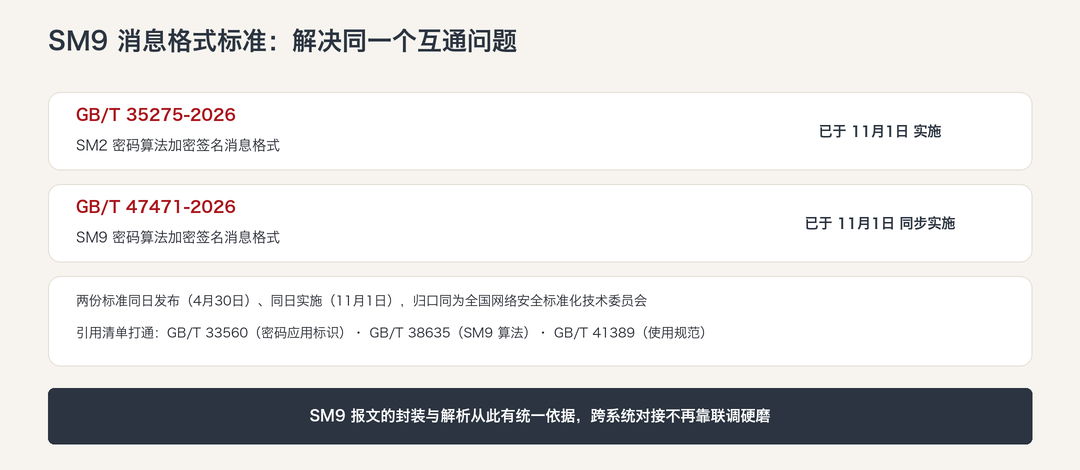
这份标准的引用清单里也明确引用了 GB/T 33560(密码应用标识)、GB/T 38635(SM9 算法)与 GB/T 41389(使用规范),体系内的衔接是打通的。
三、12月1日实施的"密码应用标识",是三件套的最后一环
GB/T 33560-2026《网络安全技术 密码应用标识》规定了密码服务类标识、安全管理类标识以及商用密码领域的对象标识符(OID)定义。通俗地说,它是国密体系的"通讯录",用的什么算法、什么格式、什么服务,都要有全国统一的编号,系统之间才能精确地对上话。
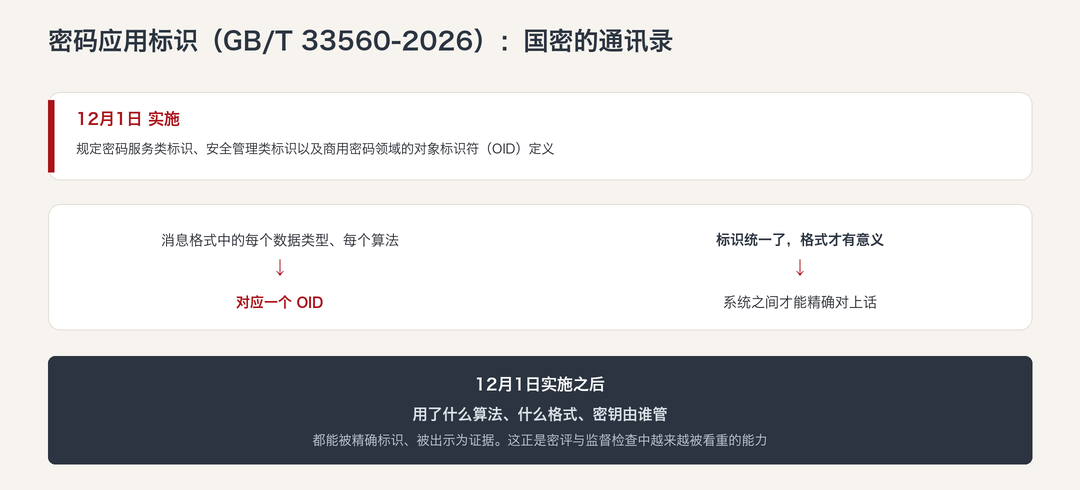
这个标准与消息格式标准的关系尤为直接。消息格式里的每一种数据类型、每一个算法,都对应一个 OID;标识统一了,格式才有意义。12月1日实施之后,"用了什么算法、什么格式、密钥由谁管",都能被精确标识、被出示为证据。这正是密评与监督检查中越来越被看重的能力。
四、哪些企业需要关注?
使用SM9的企业(典型场景是物联网设备认证、区块链与数据交易、邮件加密),需要确认所用的密码产品与服务是否已完成新格式的适配,联调时把消息样例与解析结果留存备查。
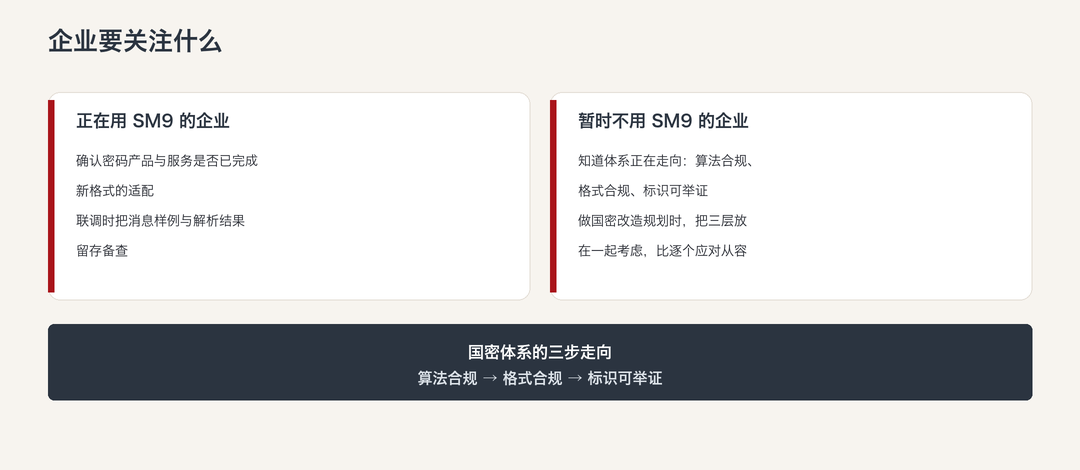
暂时不用SM9的企业,这件事也值得知道。国密体系正在从"算法合规"走向"格式合规"再到"标识可举证",每一步的标准都在补齐。做国密改造的规划时,把这三层放在一起考虑,比逐个应对要从容得多。
标准成体系,行业才有共同语言。从算法、格式到标识,商用密码的标准拼图正在一块一块补上,企业面对的将不再是各家各话的实现,而是一套可以说清楚、可以互认、可以举证的密码基础设施。天威诚信会持续跟踪这些标准的落地实践,在证书应用与服务方案中同步完成适配,让企业在国密的每一步演进中都不掉队。