
SSL证书的"47天时代":当数字信任进入"自动驾驶"时刻
一张SSL证书的有效期,正在从398天一路压缩到47天。这不是一次简单的参数调整,而是一场关乎全球互联网信任基石的深层变革——当证书更新频率从"年"变为"周",当量子计算的阴影逼近传统加密算法,当国密合规成为政企数字化的硬性门槛,企业对SSL证书的认知和管理方式,必须被彻底重构。
一、三重叠加的行业变量:为什么SSL证书突然"变重了"
过去二十年,SSL证书更多被视为一个"部署完就忘"的基础设施——买一张证书,装到服务器上,到期再换一张,如此循环。但今天,三股力量正在同时改写这个惯性逻辑。
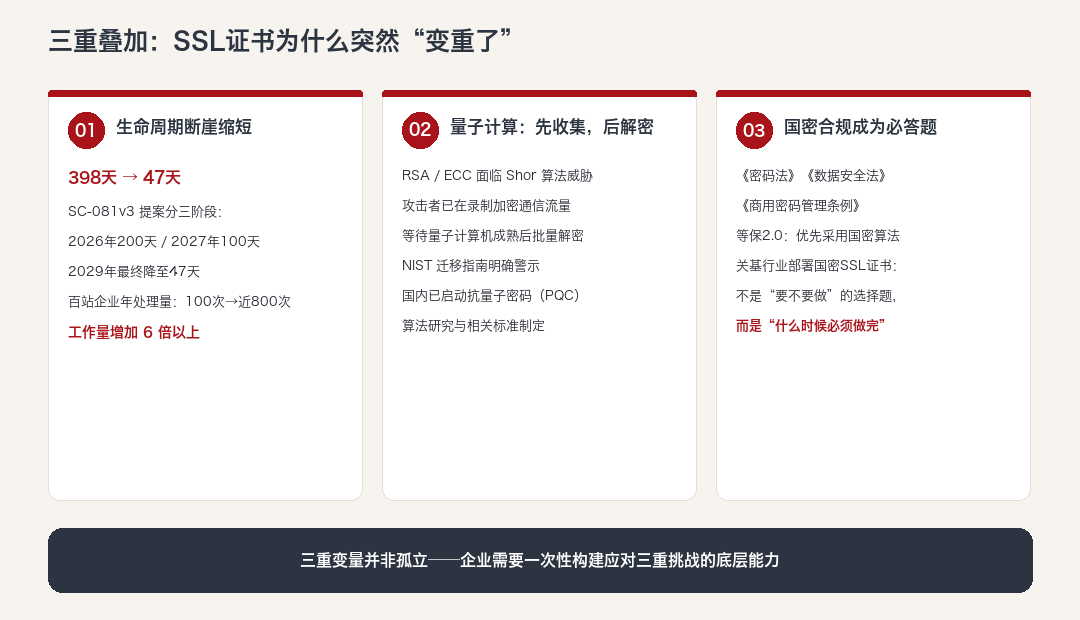
第一重变量:证书生命周期的断崖式缩短。
CA/B论坛通过的SC-081v3提案,将SSL证书最长有效期从398天逐步压缩至200天(2026年3月15日起施行),2027年进一步缩至100天,2029年最终降至47天。这意味着,一个管理着100个网站的企业,每年需要处理的证书申请、验证、部署操作将从过去不到100次飙升至近800次——按此测算,企业证书管理工作量将增加6倍以上。靠人工台账和日历提醒来管理证书的时代,已经走到尽头。
第二重变量:量子计算催生的"先收集,后解密"威胁。
当前SSL/TLS证书普遍使用的RSA和ECC加密算法,一旦运行Shor算法的量子计算机达到足够规模,理论上将被快速破解。更紧迫的是,攻击者现在就已经在大量录制加密通信流量,等待量子计算机成熟后批量解密——NIST在迁移指南中明确指出了这一威胁的存在。医疗记录、金融交易数据、政府机密通信,这些保密期限长达数十年甚至永久的数据,此刻传输所使用的加密,已经处于被"录制待解"的风险中。在国内,国家密码管理局已启动抗量子密码(PQC)算法研究与相关标准制定,支持PQC算法的SSL证书正逐步走向应用成熟。
第三重变量:国密合规从"加分项"变为"必答题"。
《密码法》《数据安全法》《商用密码管理条例》等法规体系已构建起明确的技术合规框架。等保2.0要求二级及以上信息系统在网络和通信安全层面采用密码技术保护数据传输的完整性及保密性,且应优先采用符合国家标准的密码算法。对于关基行业而言,部署国密SSL证书不再是"要不要做"的选择题,而是"什么时候必须做完"的时间题。
这三重变量并非孤立存在——证书有效期缩短倒逼自动化,自动化体系必须兼容国密算法,而国密算法同样面临后量子迁移的长期需求。企业需要的不是分三次完成的改造,而是一次性构建起能同时应对这三重挑战的底层能力。
二、从"管理证书"到"交付信任":证书自动化的认知升级
面对这场变革,行业的普遍反应是引入证书生命周期管理系统。但一个根本性的问题被忽视了:企业真正需要的是SSL证书本身吗?
答案是否定的。企业需要的是安全可靠的HTTPS加密服务,SSL证书只是实现这一目标的中间工具。传统CLM系统把"管好证书"当作终点,用户拿到证书后仍需自行安装、配置、调试——这才是真正的"最后一公里"难题。
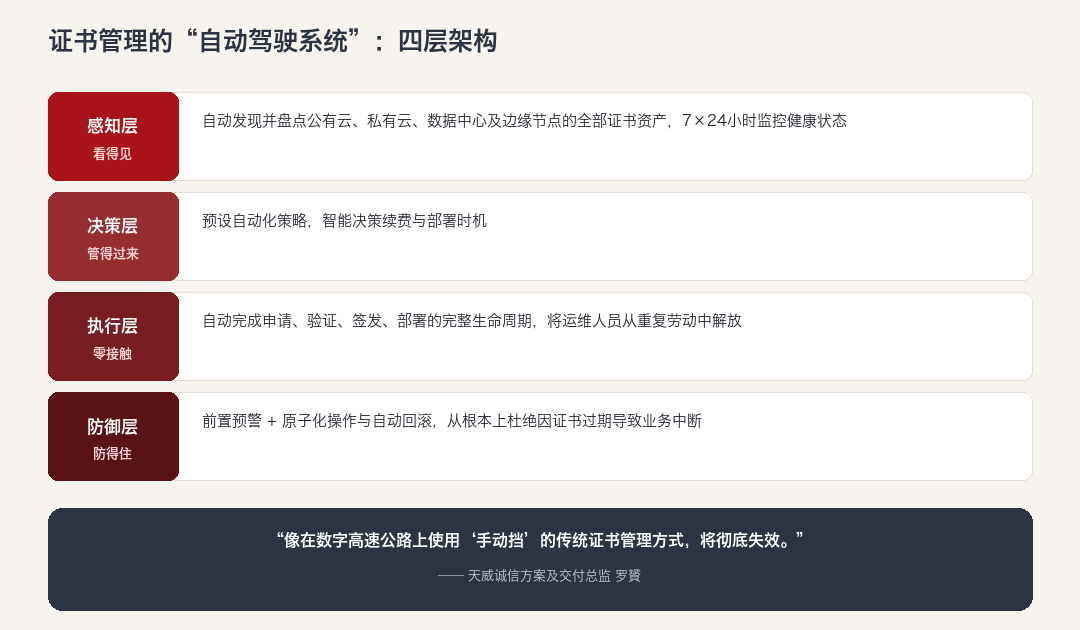
天威诚信提出的全链路智能化SSL证书生态引擎,本质上是一套完整的"自动驾驶系统"。它通过感知、决策、执行与生态协同四个核心层次,系统性解决企业证书管理的三大核心痛点:
01 看得见的问题——感知层自动发现并盘点公有云、私有云、数据中心及边缘节点的所有SSL证书,7×24小时监控健康状态,构建完整的证书资产地图,让未知风险变得可见、可管。
02 管不过来的问题——决策层预设自动化策略,智能决策续费与部署时机;执行层全自动完成从申请、验证、签发到部署的完整生命周期,将运维人员从重复劳动中解放出来,实现"零接触"运维。
03 防不住的问题——通过前置预警和实时状态监控,构建"防过期"数字防线,形成从风险识别、策略触发到原子化操作与自动回滚的主动防御体系,从根本上杜绝因证书过期导致业务中断。
三、国密时代的"双轨并行":一场生态级的系统工程
在推进国密算法与信创生态建设的背景下,支持"国际RSA算法+国密SM2算法"的双证书已成为政企客户的刚需。但落地的难度远超想象。
天威诚信在服务实践中发现了两大核心挑战:"生态的碎片化与标准的不一致"。从技术栈角度看,国际证书和国密证书在证书格式、申请流程、部署流程、兼容性以及信创OS版本、中间件版本上各不相同,自动化接口也不统一。
天威诚信的应对策略是"抽象化+模块化":制定证书抽象模块,将国密证书和国际证书在底层统一为安全资产对象,上层的预警监控和策略配置无需关注底层异构,通过统一治理即可实现。同时,针对两套并行的自动化流程(国际证书与国密证书的申请、下载、获取、部署、验证),建立独立且互不干扰的流水线,确保双轨运行的稳定性。
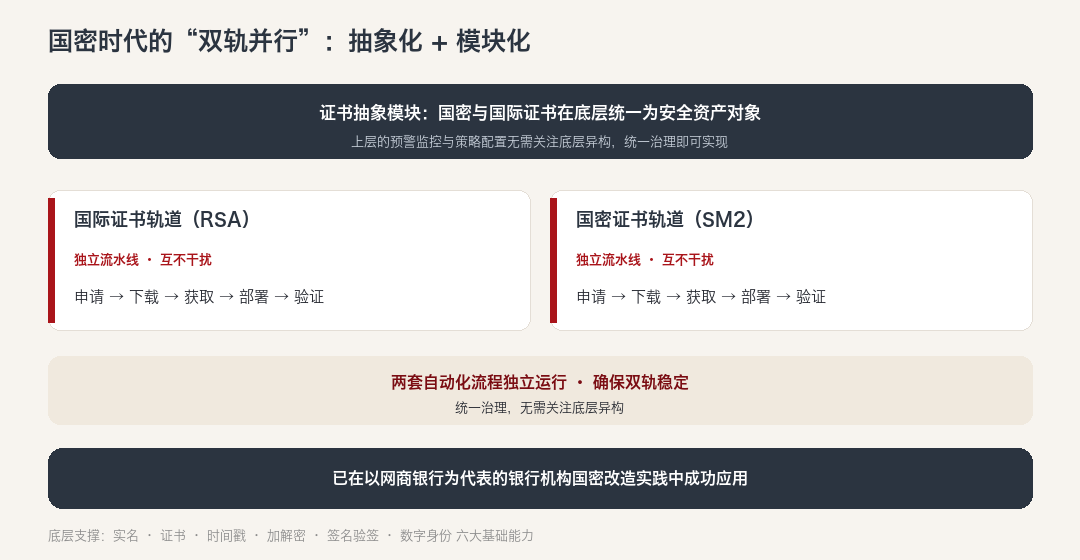
这一方案已经在金融行业得到了成功验证。天威诚信结合多年来在金融领域的深厚积淀,探索出了可行的国密改造实施步骤,在以网商银行为代表的银行机构国密改造实践中得到了成功应用。截至目前,天威诚信已服务超200万家企业,覆盖金融、政务、能源、交通等关键信息基础设施行业,累计签署电子合同超过110亿份。
四、信任基石的重塑:资质合规与技术创新缺一不可
在数字信任领域,技术方案的先进性必须以合规资质为底座。天威诚信是国内少数同时持有《电子认证服务许可证》《电子认证服务使用密码许可证》《电子政务电子认证服务机构资质证书》《增值电信业务经营许可证》四大核心许可的机构。其中,电子政务电子认证服务资质是国家密码管理局严格认定的政务领域专属资质,标志着具备为政务活动提供合规电子认证服务的法定资格。
在国际标准层面,天威诚信通过国际WebTrust认证——这是全球CA服务最高安全审计标准,其旗下自主品牌vTrus国密SSL证书全面支持SM2/SM3/SM4国密算法,深度适配信创生态与主流浏览器环境。
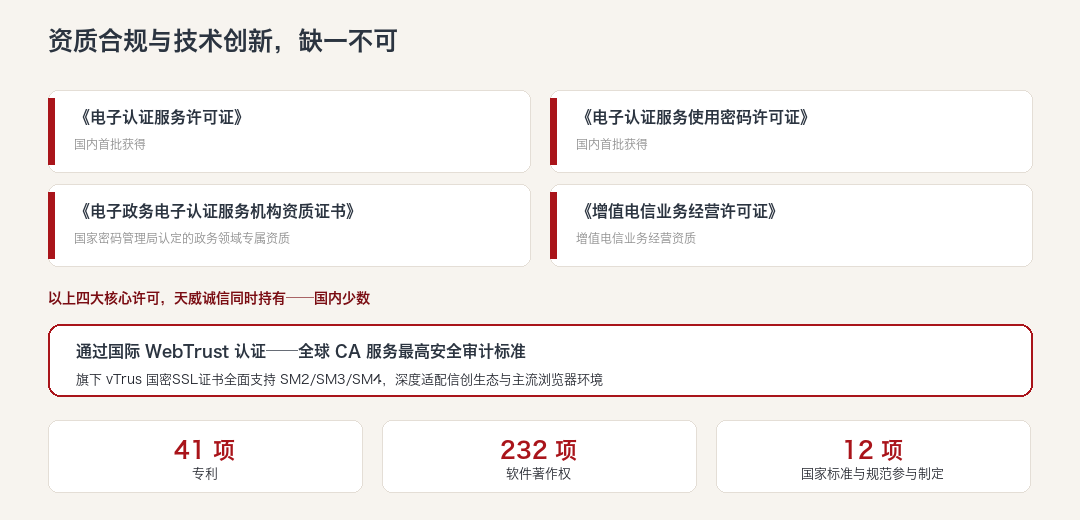
资质之外,持续的技术创新是应对行业快速变化的根本保障。天威诚信累计拥有41项专利、232项软件著作权,并深度参与了《电子认证业务规则规范》等12项国家标准、行业规范和团体标准的研究制定。
五、面向未来:加密敏捷性才是终极竞争力
如果47天只是起点,如果量子计算的威胁正在从理论走向现实,如果国密合规的要求还在持续收紧——企业真正需要构建的,就不是一套应对当前证书管理的工具,而是一种加密敏捷性能力:能够快速适应加密算法更新、证书策略调整和技术环境变化的基础设施能力。
天威诚信全链路智能化SSL证书生态引擎正在向这个方向演进。未来,引擎将向"空间导航"阶段升级,融合AI和零信任架构,拓展至物联网标识、代码签名等更广泛的数字身份领域。
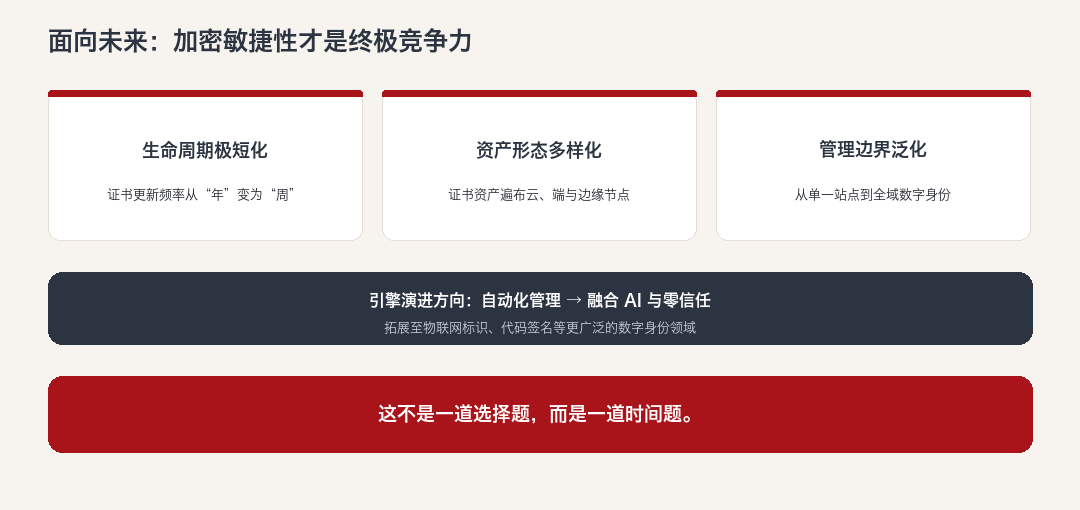
数字信任体系的未来将呈现"生命周期极短化、资产形态多样化、管理边界泛化"三大趋势。在这样的趋势下,企业需要完成的思维转变是:从"如何管理证书"升级为"如何构建一个能够自我管理的信任环境"。
这不是一道选择题,而是一道时间题。
最新发布
- SSL证书的"47天时代":当数字信任进入"自动驾驶"时刻
- 倒计时7天|「金秋筑盾」SSL证书钜惠即将收官,双礼别错过
- 三项权威认可|天威诚信亮相信通院
- 天威诚信亮相2026政企数智化创新发展交流会,数字信任底座护航国央企转型
- AI筑基·金融新生 | 天威诚信入选2026最佳金融创新服务商50强
- 9月17日中午12点,DigiCert和你聊聊
- 从主题之变,看智能时代的安全命题——写在2026年国家网络安全宣传周启幕之际
- 电子单证新规施行:物流贸易数字化提速,可信签署成为关键一环
- "一证四步"守护每一份电子签名——读懂《电子认证业务规则规范》与数字信任升级
- 天威诚信入选2026数说安全中国网络安全产业百强
相关推荐
- SSL证书的"47天时代":当数字信任进入"自动驾驶"时刻
- 倒计时7天|「金秋筑盾」SSL证书钜惠即将收官,双礼别错过
- 三项权威认可|天威诚信亮相信通院
- 天威诚信亮相2026政企数智化创新发展交流会,数字信任底座护航国央企转型
- AI筑基·金融新生 | 天威诚信入选2026最佳金融创新服务商50强
- 9月17日中午12点,DigiCert和你聊聊
- 从主题之变,看智能时代的安全命题——写在2026年国家网络安全宣传周启幕之际
- 电子单证新规施行:物流贸易数字化提速,可信签署成为关键一环
- "一证四步"守护每一份电子签名——读懂《电子认证业务规则规范》与数字信任升级
- 天威诚信入选2026数说安全中国网络安全产业百强