
首批"200天证书"开始到期了,你的续期流程经住了考验吗?
刚刚过去的国庆假期,互联网行业跨过了一个值得记录的节点:按照 CA/Browser Forum SC-081v3 提案的时间表,第一批按"200天"新规签发的SSL证书,已于10月1日前后陆续到期。
今年3月15日新规生效当天签发的证书,最长有效期200天,至10月1日前后恰好用完。这批证书的续期,是全行业在新规下的第一轮检验,流程经住了验证的组织可以继续向前;未经验证的环节,问题基本在访问端暴露。
如果您负责的系统恰好在假期前后完成了一轮证书更新,本文建议您花几分钟读完。
一、时间表回顾:节奏越来越快
SC-081v3 确定的分阶段安排,此前我们已经详细解读过,这里列出关键节点:
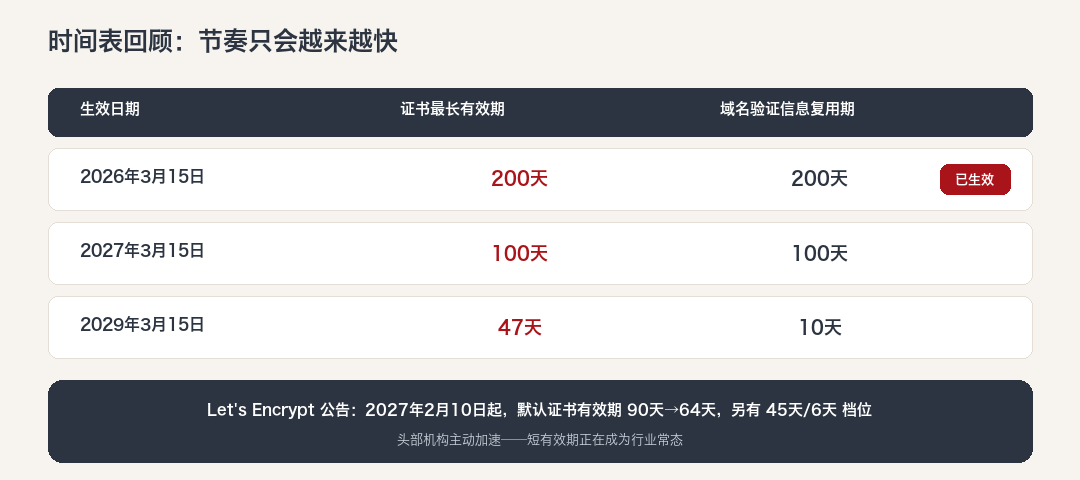
换成运维的视角来说,单张证书的续期频率,正在从"一年一次"变为"半年一次""一季度一次",直至2029年的接近每月一次;域名验证(DCV)信息的复用期也将从398天压缩至10天,届时几乎每一次续期都需要重新完成域名验证,依赖手工添加DNS记录的方式将不再可行。
值得注意的是,这一趋势并不局限于 CA/B Forum 的时间表。Let's Encrypt于10月7日发布公告:自2027年2月10日起,默认证书有效期将由90天缩短至64天,订阅者也可选择更短的45天或6天档位;其测试环境将从10月14日起先行提供64天证书用于验证。
作为全球签发量最大的免费证书机构,Let's Encrypt 的节奏较 CA/B Forum 更快。这意味着"短有效期"不仅是一项监管安排,也在成为头部机构主动推进的行业常态。此外还需留意,Let's Encrypt 自2025年6月起已停止发送证书到期提醒邮件,依赖邮件提醒的续期机制需要尽快调整。
二、一次成功,没法证明太多东西
新规生效后的第一轮续期,多数团队的表现平稳,该续的续上了,没有出现事故。但有一个经验值得正视:一次成功的续期,只能证明"那一条路径"是通的,并不能证明整个证书资产体系是安全的。
行业观察显示,证书事故的来源往往不是大家熟悉的那一张,而是以下几类不易被流程覆盖的场景:
CDN 与边缘节点:源站证书已更新,而 CDN 节点上仍是旧证书——这是技术支持场景中出现频率最高的一类问题;
固化在镜像与配置中的证书:证书被打包进容器镜像、设备配置或安装程序,续期流程无法触达,更换亦不生效;
APP 内的证书固定:客户端对服务器证书做了校验绑定,服务端更新证书后,旧版本 APP 将直接连接失败;
依赖手工上传的设备:负载均衡、网关以及各类联网专用设备,证书位置隐蔽、更新依赖人工,最易被遗忘。
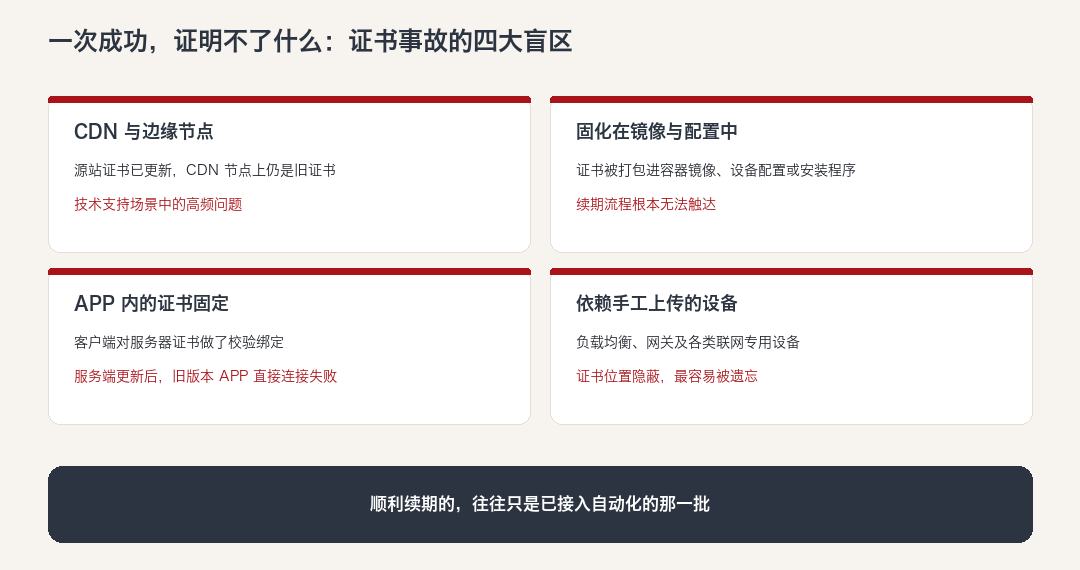
第一轮续期的顺利,很可能只是因为顺利续期的证书,恰好都已接入自动化流程。而未接入的那一部分,仍在各自的位置上等待过期。
三、测算团队工作量
不少团队认为自有证书数量有限,人工维护足以覆盖。这笔账值得认真核算:
按行业测算口径,单次手动续期平均约需2个工时。以100张证书为例:398天周期下,一年约100次续期、200工时,运维人员尚可兼顾;到47天周期,一年约800次续期、1600工时,相当于新增一个全职岗位的投入,而其工作内容仅为文件在系统之间的搬运。
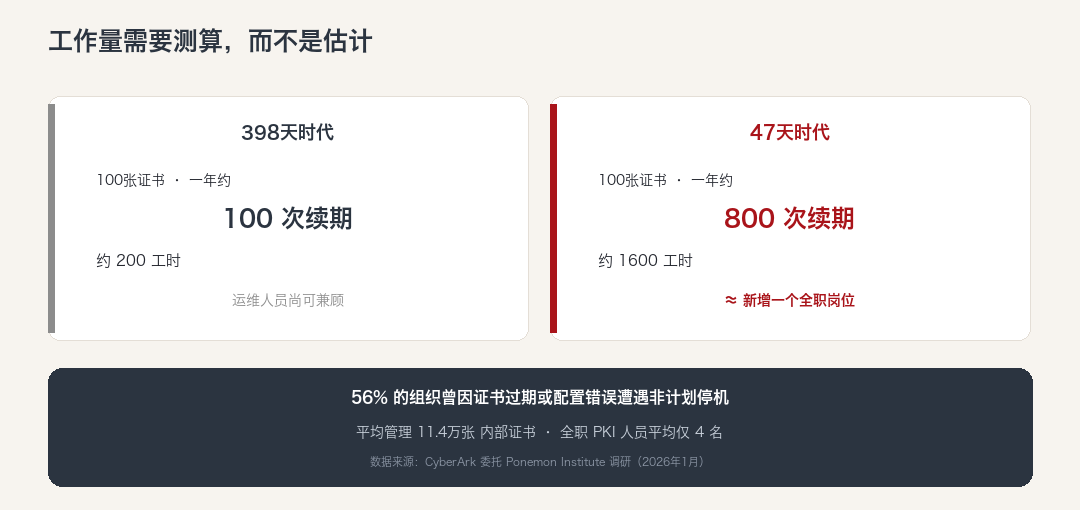
行业调研同样印证了这一压力。CyberArk 委托 Ponemon Institute 于今年年初发布的调研显示:56% 的组织曾因证书过期或配置错误遭遇非计划停机;受访组织平均管理超过11.4万张内部证书,而全职 PKI 人员平均仅有4名。证书规模持续增长、人员配置基本不变,这一缺口只能通过自动化弥合。
四、建议尽快完成一轮证书资产盘点
借第一批200天证书到期这一节点,建议企业用户尽早对证书资产开展一次全面盘点,重点核对四项:
资产清点:所有对外提供 HTTPS 服务的域名与系统是否已全部纳入证书清单,包括 CDN、负载均衡、网关设备以及容器镜像中的证书;
链路验证:实际访问线上服务,确认生效证书为新证书,而非缓存节点上的旧证书;
自动化覆盖:已接入自动续期流程的证书占比如何?仍依赖人工台账提醒的,是否已制定接入计划;
客户端兼容:APP 内是否存在服务器证书固定?如有,服务端证书更新后,旧版本客户端的兼容方案需要提前安排。
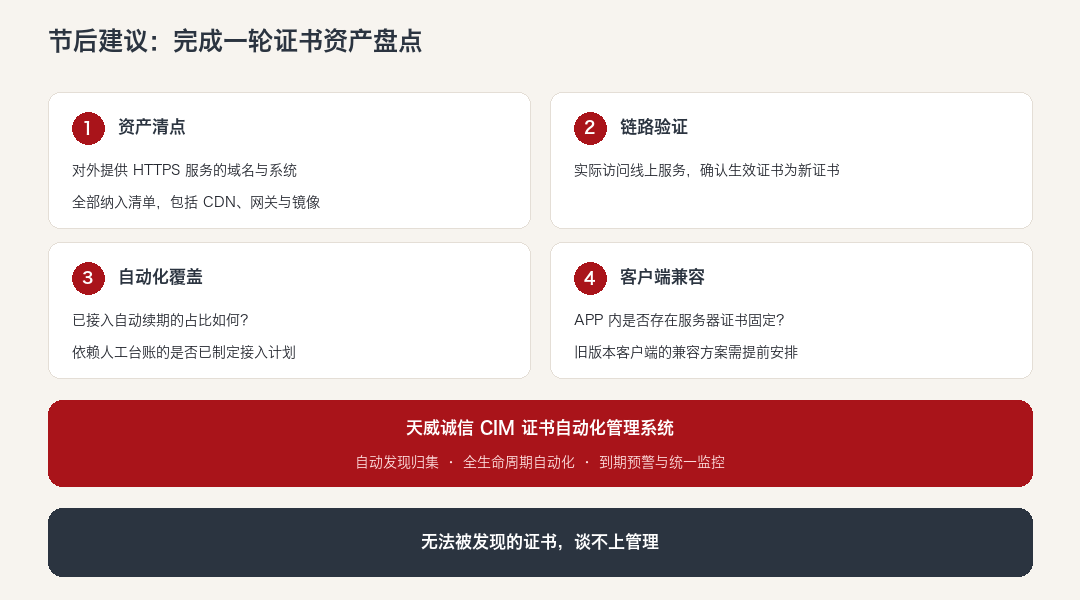
其中,资产清点与自动化覆盖两项,决定了后续全部工作的基础——无法被发现的证书,谈不上管理。
盘点之后,证书资产的日常运转还需要一个可持续的载体。天威诚信CIM证书智能管理系统即为此设计:自动发现并归集分散于公有云、私有云及各类设备中的证书资产,覆盖申请、续期、部署的全生命周期自动化管理,并提供到期预警与统一监控。以平台能力替代人工台账,让"看不见的证书"进入可管理、可运营的范围,从容应对有效期持续缩短的行业节奏。
▼
47天时代不会因某一轮续期的顺利而放缓。时间表是刚性的:2027年100天,2029年47天;头部机构的步伐甚至更快。每一轮调整,都在考验企业证书管理的体系化程度。
对天威诚信而言,这一节点也再次印证了我们一贯的观点:证书管理的目标不是"装上",而是让每一张证书,包括那些容易被遗忘的也始终处于可发现、可监控、可自动续期的状态。资产盘点、自动化接入、监控预警,天威诚信随时可以协助企业搭建相应能力;而此刻值得做的,是从这一轮盘点开始。
最新发布
- 首批"200天证书"开始到期了,你的续期流程经住了考验吗?
- 本周SSL行业动态:免费证书将增一家规模化来源,域名验证与续期节奏同步收紧
- 证书行业近期观察:一批证书因合规偏差被吊销,一次CRL调整引发设备断连
- 网安金融日|为什么金融业的网络安全基线更高
- 网安快讯 | 2026网安周;《人工智能安全治理框架》3.0发布
- 9月,这些数字信任变化请提前留意
- 免费线上活动|9月17日,世界量子安全准备日邀您参加
- 网安快讯 | 2026网安周定档济南;网信办通报AI应用乱象整治战果
- 《汽车密码应用技术要求》公开征求意见,天威诚信以商用密码护航车联网合规落地
- 证书行业一周观察:GlobalSign 换根落地,自动化管理成共识
相关推荐
- 首批"200天证书"开始到期了,你的续期流程经住了考验吗?
- 本周SSL行业动态:免费证书将增一家规模化来源,域名验证与续期节奏同步收紧
- 证书行业近期观察:一批证书因合规偏差被吊销,一次CRL调整引发设备断连
- 网安金融日|为什么金融业的网络安全基线更高
- 网安快讯 | 2026网安周;《人工智能安全治理框架》3.0发布
- 9月,这些数字信任变化请提前留意
- 免费线上活动|9月17日,世界量子安全准备日邀您参加
- 网安快讯 | 2026网安周定档济南;网信办通报AI应用乱象整治战果
- 《汽车密码应用技术要求》公开征求意见,天威诚信以商用密码护航车联网合规落地
- 证书行业一周观察:GlobalSign 换根落地,自动化管理成共识